 Aktualność
Zbyt piękne, by było prawdziwe? Emocjonalne oszustwa narzędziem phishingu
„Ma na imię Pepper. Ma 16 lat. Moja babcia zmarła w zeszłym tygodniu i to był jej pies…” – tak zaczynała się historia, która w ciągu kilku dni zdobyła serca tysięcy internautów. Zdjęcie chłopca z kartonem, wzruszający list, apel o dobro. Wszystko wyglądało na autentyczne. Do czasu...


Gdy post osiągnął odpowiedni zasięg, jego treść została podmieniona – zamiast opowieści o psie pojawił się religijny apel z linkiem phishingowym. To nie był wyjątek. To powtarzalny mechanizm działania oszustów, w którym z pozoru niewinna, emocjonalna treść jest wykorzystywana jako przynęta do zbudowania zasięgu i zaufania.
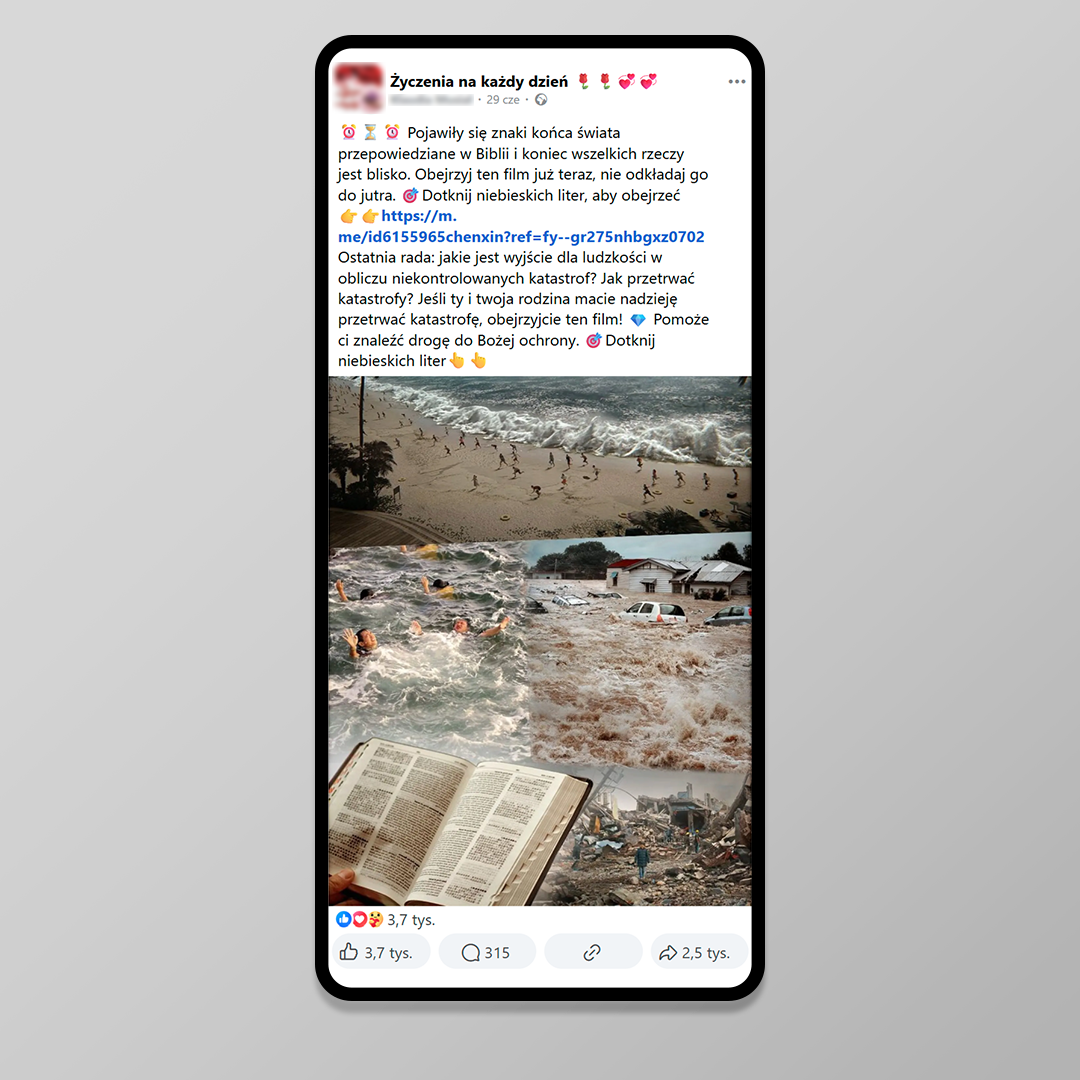
– Ten przypadek dobrze ilustruje, jak łatwo wykorzystywać naszą empatię i wiarę w ludzi” – komentuje dr Ewelina Bartuzi-Trokielewicz, kierująca Zakładem Analiz Audiowizualnych i Systemów Biometrycznych w NASK. – Ludzie, którzy udostępnili taki post w dobrej wierze, często nie mają świadomości, że stali się elementem większego schematu.
Phishing podszyty emocjami
W ostatnich miesiącach obserwujemy wysyp oszustw, które nie zaczynają się od ofert inwestycji czy fałszywych faktur, ale od emocji. Wiralowe posty mające wzbudzić w nas jakieś uczucia – zdjęcia dzieci, starszych osób, porzuconych zwierząt – są dziś jednym z najskuteczniejszych sposobów na zbudowanie zasięgu, a potem wykorzystanie go do dalszego rozprzestrzeniania szkodliwych treści.
– Phishing przybiera dziś bardzo różne formy, ale oszuści dywersyfikują także kanały jego dystrybucji – mówi Karol Bojke z CERT Polska. – Wiralowy post to forma maskowania intencji. Użytkownicy sami legitymizują treści przygotowane przez oszustów podając je dalej, co może utrudniać innym internautom rozpoznanie zagrożenia.
Oszuści nie potrzebują już krzykliwych nagłówków. Potrzebują historii, która wywoła reakcję: poruszy, zainspiruje. Dzięki niej post zbiera setki tysięcy udostępnień, komentarzy i lajków. Zasięg rośnie organicznie. I właśnie wtedy dochodzi do podmiany treści.
Od emocji do manipulacji: jak to działa?
Link, który wcześniej prowadził do informacji o schronisku, nagle przekierowuje do fałszywej strony logowania. Zdjęcie psa ustępuje miejsca grafikom o końcu świata. Emocjonalna opowieść zmienia się w wezwanie do kliknięcia – i wpada się w pułapkę.
Phishing ukryty pod wzruszającą historią może prowadzić do:
· Kradzieży konta w mediach społecznościowych – link prowadzi do fałszywej strony logowania (np. podszywającej się pod Messengera), gdzie użytkownik nieświadomie podaje dane dostępu do swojego konta.
· Wyłudzania pieniędzy – po zmianie posta pojawia się link do rzekomej zbiórki charytatywnej – najczęściej na PayPalu lub przez kod BLIK. Całość pieniędzy trafia na konto przestępców.
· Propagandy i dezinformacji – po zdobyciu zaufania użytkowników, profil zaczyna promować treści polityczne, religijne lub pseudonaukowe. Zasięg posta sprawia, że treści te wyglądają wiarygodnie.
· Zbieranie danych do dalszego targetowania – przez formularze, konkursy czy testy oszuści mogą pozyskiwać e-maile, numery telefonów, lokalizacje, dane demograficzne.
– Zanim podamy swoje dane, przelejemy pieniądze czy choćby udostępnimy post, zastanówmy się nad tym, kto przygotował całą akcję. Zwróćmy uwagę na adres strony, uważajmy na grafiki przygotowane przez AI, nie dajmy się nieść emocjom. Presja czasu jest złym doradcą, a oszuści tylko czekają na nasz błąd – ostrzega Bojke.
Nie chodzi tylko o jedną historię
Posty takie jak ten o Pepper są niemal zawsze fikcyjne. W sieci regularnie pojawiają się bardzo podobne historie: dzieci zostawiające ukochane psy przed schroniskiem, wzruszające listy, rozdzierające serce pożegnania. Każda z nich opatrzona jest zdjęciem, każda zachęca do udostępnienia. I każda rozchodzi się jak wirus. Bo dziecko i pies w potrzebie to emocjonalna mieszanka wybuchowa – nie może nie poruszyć.
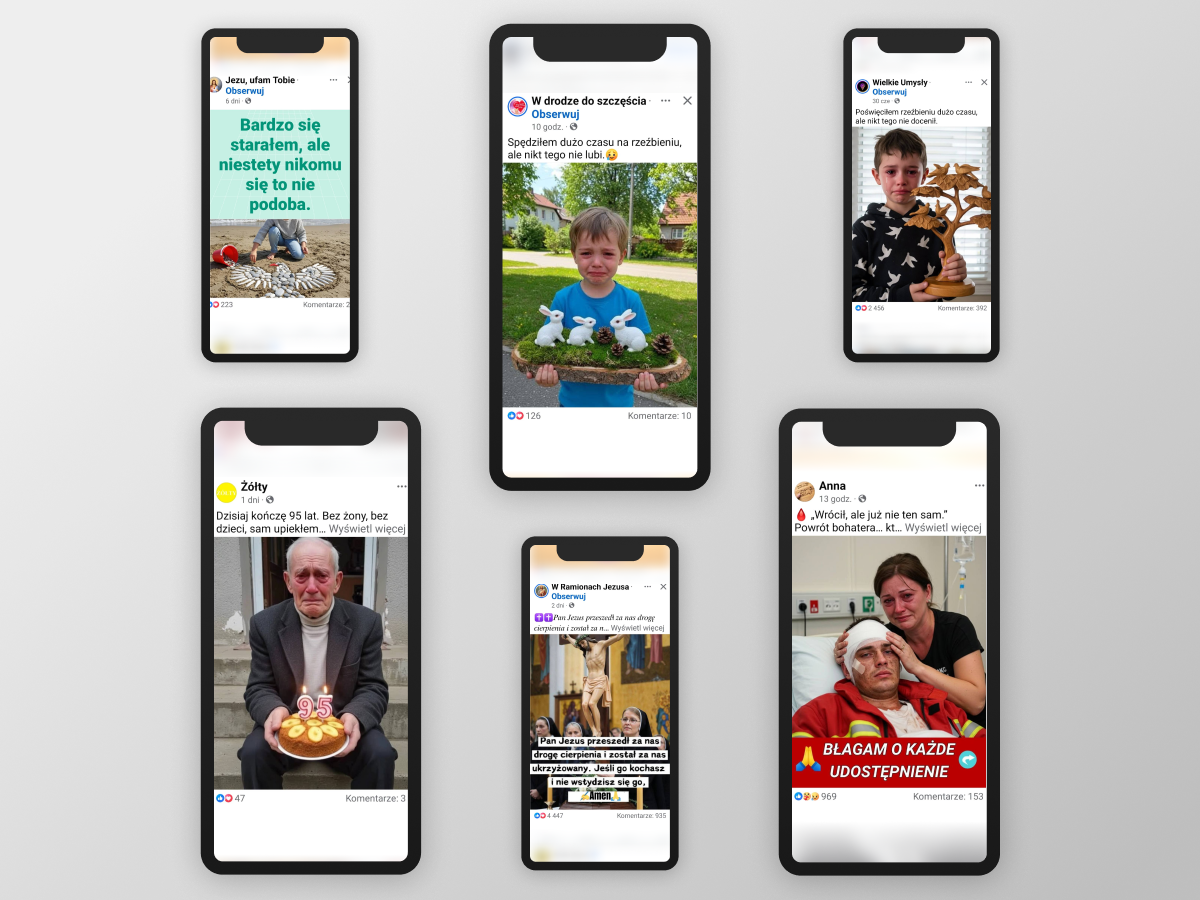
Zasięg to dziś waluta. A zaufanie – narzędzie. Fałszywe konta są tworzone seryjnie, często z pomocą sztucznej inteligencji. Tworzą historie, które trudno zignorować. I czekają, aż ktoś kliknie.
Eksperci podkreślają, że phishing oparty na emocjach działa nie tylko na pojedynczych użytkowników, ale może też destabilizować całe społeczności. – Tego rodzaju oszustwa są dziś częścią szerszej taktyki manipulowania opinią publiczną – podkreśla Bartuzi-Trokielewicz. – A im bardziej wzruszające, tym bardziej niebezpieczne – bo nikt ich nie sprawdza.
Idealnym przykładem na to, jak viralowe treści mogą wpływać na masową wyobraźnię, jest przypadek tzw. „Chałkonia” – wygenerowane przez sztuczną inteligencję zdjęcia ogromnej chałki w kształcie konia, ironicznie nawiązującego do zalewających media społecznościowe postów z podpisem: „Jestem ze wsi, więc nikt mi nie pogratulował”. Choć był to tylko absurdalny mem, post błyskawicznie zyskał viralowy zasięg, wywołując emocjonalne komentarze, reakcje i tysiące udostępnień. Jak zwracają uwagę eksperci NASK w analizie pt. „Chałkoń z farmy lajków” – to nie treść, a jej potencjał emocjonalny przesądził o popularności.
– Chałkoń stał się przykładem tego, jak absurdalny żart może zostać wykorzystany do celów, których autor się nie spodziewał – a jego viralowy zasięg tylko ułatwia późniejsze manipulacje treściami. Wtedy udało się zwrócić uwagę opinii publicznej na problem i rozpocząć edukacyjną dyskusję, ale innym razem to oszuści przygotują nowego Chałkonia i wykorzystają go do żerowania na ludzkiej niewinności – mówi Karol Bojke z CERT Polska.
Wiele osób uwierzyło w autentyczność tej historii – co dowodzi, jak podatni jesteśmy na niezweryfikowane informacje w mediach społecznościowych.
Jak się bronić?
Zanim udostępnisz – sprawdź. Zanim klikniesz – pomyśl. Warto:
· zweryfikować, kto publikuje post – czy to oficjalny profil, organizacja, czy może świeże konto bez historii,
· sprawdzić źródła zdjęcia (np. za pomocą wyszukiwania obrazem),
· nie klikać w linki bez pewności, dokąd mogą przekierować – lepiej samodzielnie znaleźć adres strony organizacji w wyszukiwarce niż korzystać z linku przygotowanego przez oszustów,
· nie przekazywać pieniędzy przez niezweryfikowane zbiórki (szczególnie przez szybkie systemy płatności),
· korzystać z dwuskładnikowego uwierzytelnienia (2FA) i silnych haseł,
· monitorować swoje konta społecznościowe – czy ktoś nie zalogował się z nietypowej lokalizacji,
· zgłaszać podejrzane posty do administratorów platformy, a strony internetowe w formularzu na incydent.cert.pl.
– Sama empatia nie wystarczy. Dziś trzeba jeszcze wiedzieć, jak nie dać się wykorzystać – podkreśla Bartuzi-Trokielewicz. – Bo jeśli w dobrej wierze udostępniasz coś, co prowadzi do oszustwa, to nie jesteś tylko ofiarą – stajesz się pośrednikiem.
Pomagaj, ale mądrze
Wzruszające opowieści są ważne. Pokazują, że ludzie wciąż potrafią kochać, troszczyć się i walczyć o dobro. Ale pomaganie wymaga czujności. Tym bardziej, gdy w grę wchodzi nasza wrażliwość i dobre intencje. W świecie, w którym każdy może stworzyć viralowy wpis w kilka minut, warto przeczytać go dwa razy. Raz sercem. A drugi raz – z głową.
Empatia to siła. Krytyczne myślenie – tarcza.
Dofinansowano ze środków UE
Wyróżnione aktualności
 Aktualność
Zanim podatność stanie się incydentem. Nowe rozwiązania CERT Polska
Nie „czy”, ale „kiedy” – dziś każda organizacja musi być przygotowana na cyberatak. Dlatego NASK uruchamia wiedza.cert.pl oraz rozbudowuje serwis moje.cert.pl. Wszystko po to, by polskie organizacje mogły skuteczniej zapobiegać incydentom i szybciej reagować, gdy do nich dojdzie. Eksperci CERT Polska zaprezentowali nowe narzędzia podczas śniadania prasowego.
 Aktualność
ECSC 2026. NASK trenuje polską drużynę przed cyfrową Ligą Mistrzów
Dziesięć osób, różne specjalizacje i jeden cel: jak najlepiej reprezentować Polskę. Już 12 października w niemieckim Bochum rozpocznie się European Cybersecurity Challenge, najważniejsza europejska rywalizacja młodych talentów cyberbezpieczeństwa. Polska drużyna, trenowana przez najlepszych specjalistów z NASK, przeszła właśnie pierwszy wspólny sprawdzian.

Nie czekaj. Z początkiem szkoły rozmawiaj o zagrożeniach w sieci
Nowa klasa, szkolna grupa na komunikatorze i coraz więcej spraw załatwianych online. Powrót do szkoły oznacza również zmiany w cyfrowej codzienności dzieci. To dobry moment, żeby zacząć rozmowę o bezpieczeństwie w sieci. Nie dopiero wtedy, kiedy wydarzy się coś złego.
 Aktualność
Mocny kurs na cyfrową administrację. EZD-KPO z wynikiem ponad plan
Początkowy plan był ambitny: wdrożyć EZD RP w 2 tys. podmiotów i przeszkolić 75 tys. osób. Efekt? 3102 wdrożenia i 206 tys. uczestników szkoleń. Projekt EZD RP realizowany w ramach Krajowego Planu Odbudowy dobiega końca z wynikami znacznie przekraczającymi pierwotne założenia.
Najnowsze aktualności
 Aktualność
NASK i KNF wzmacniają cyberochronę sektora finansowego
Zablokowany dostęp do konta, opóźnione płatności, zakłócenia w działaniu innych usług – tak mogą wyglądać skutki cyberataku w sektorze finansowym. Skuteczna obrona wymaga szybkiego wykrywania zagrożeń, ich analizy i sprawnej wymiany informacji. NASK i Urząd Komisji Nadzoru Finansowego wspólnie wzmocnią CSIRT KNF – zespół, który dba o cyberbezpieczeństwo sektora finansowego.
 Aktualność
Okazja życia czy kosztowna pułapka? Jak rozpoznać fałszywe inwestycje w sieci
Kilka kliknięć, niewielka wpłata i obietnica szybkiego zysku. W internecie nie brakuje reklam, które kuszą wizją finansowego sukcesu. Problem w tym, że za atrakcyjną ofertą mogą stać cyberprzestępcy. Eksperci NASK wyjaśniają, jak działają oszustwa inwestycyjne, dlaczego tak łatwo dać się na nie nabrać i na co zwrócić uwagę, by nie stracić oszczędności.
 Aktualność
Zanim przemoc wyjdzie z sieci. NASK rusza z kampanią
Hejt, challenge, radykalizacja. To, co zaczyna się w internecie, może mieć konsekwencje w rzeczywistości. Jak rozpoznać zagrożenie i zareagować, zanim będzie za późno? NASK, Ministerstwo Cyfryzacji i Związek Nauczycielstwa Polskiego rozpoczynają ogólnopolską kampanię, która daje nauczycielom nie tylko narzędzie do reagowania na hejt i radykalizację, ale i wiedzę na ten temat.